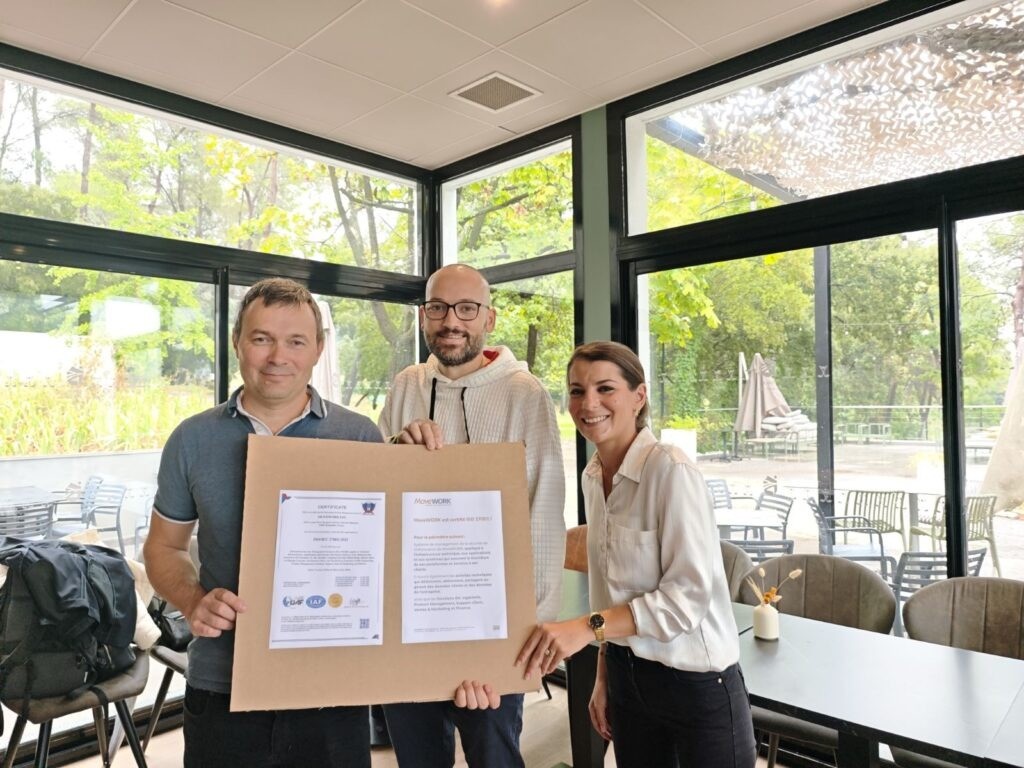
Après plusieurs mois de travail, d’engagement et de mobilisation collective, MoveWORK est ravi d’annoncer officiellement être certifié ISO 27001 ! Cette reconnaissance atteste de la fiabilité de notre système de sécurité et de sa conformité à l’un des standards internationaux les plus exigeants. Nous plaçons la sécurité de l’information au coeur de notre stratégie, pour protéger durablement les données de nos clients et de leurs collaborateurs.
Un écosystème technologique et organisationnel complet certifié ISO 27001
Chaque jour, MoveWORK traite et gère des milliers de flux de données. Qu’elles soient sensibles, confidentielles ou à moindre risque, nous avons décidé de renforcer leur sécurité avec une maîtrise totale des risques sur notre écosystème grâce à la certification ISO 27001.
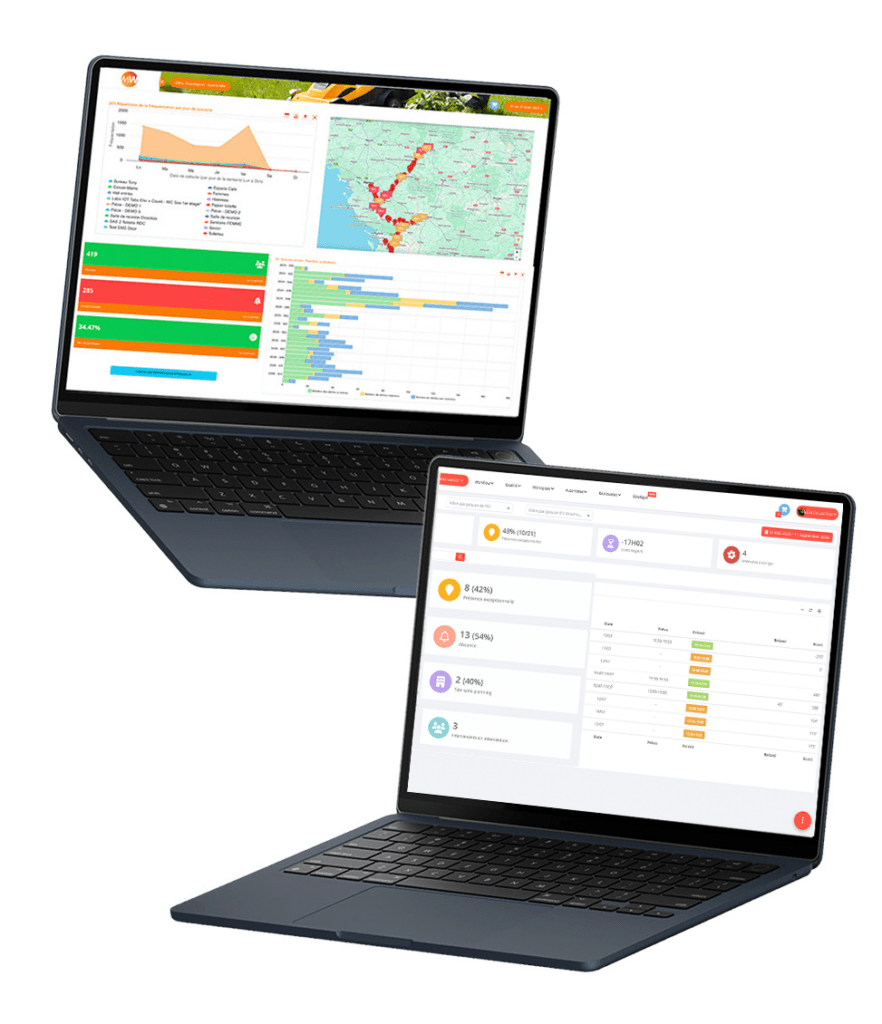
Notre certification ISO 27001 ne se limite pas à la plateforme MoveWORK Flow. Elle inclut un large périmètre pour que rien ne soit laissé au hasard :
- L’infrastructure technique de nos solutions et de nos applications mobiles
- Les systèmes qui assurent la fourniture de nos plateformes et services à nos clients.
- Les activités techniques qui détiennent ou gèrent les données des clients et des données d’entreprise
- Les fonctions RH, ingénierie, product management, support client, ventes et marketing et finance.
Certains acteurs certifient juste une brique de leur activité. MoveWORK a certifié toute son organisation. Face à l’essor de la cybercriminalité, du vol de données et du phishing, nous offrons un niveau de protection à la hauteur des défis d’aujourd’hui et de demain.
Dans un contexte où la cybersécurité est l'enjeu majeur des grands groupes, notre certification ISO 27001 ajoute une garantie de sécurité et de confiance pour tous nos clients. C’est aussi notre manière de préparer l’avenir. Nous faisons évoluer MoveWORK vers une plateforme transverse, capable d’accompagner les nouveaux usages de la donnée et de l’IA.
Patrick Tavaris - CEO de MoveWORK
Des procédures sécuritaires ultra-renforcées
Pour MoveWORK, l’ISO 27001 n’est pas une ligne supplémentaire sur une plaquette commerciale. Notre engagement se traduit par des procédures et des mécanismes de défenses concrets :
- Contrôle des accès via des authentifications multifacteurs
- Séparation des environnements de production, de développement et de test
- Chiffrement des données au repos et en transit
- Supervision et détection sur notre environnement Cloud
- Sauvegardes quotidiennes, avec réplication géographique
- Plan de Reprise d’Activité (PRA) défini
Cette approche méthodique nous permet de prévenir les attaques et surtout de les contrer dans un minimum de temps. Quoi qu’il se passe, vous bénéficiez d’une continuité de service sur nos solutions et donc dans le pilotage de vos activités.
Une valeur ajoutée au service de nos clients
Avec la certification ISO 27001, nous nous engageons d’une part sur la sécurité de vos données mais aussi sur votre attractivité. Au-delà de la confiance qu’inspire la norme, elle va devenir un véritable argument commercial dans vos projets de développement.
Un atout concurrentiel pour accéder à de nouveaux marchés
Dans les appels d’offres, la sécurité des données fait désormais partie des critères de sélection. Et face à des concurrents non certifiés, vous ferez assurément la différence ! Pour accéder aux secteurs sensibles, comme la santé, l’industrie pharmaceutique ou encore agroalimentaire, vous obtenez désormais :
- d’un système technologique chiffré conforme aux réquisitions des DSI
- d’une traçabilité infalsifiable des actions avec des rapports de preuves associés
- d’une évaluation continue des risques et des pratiques
Un levier de fidélisation des donneurs d'ordres
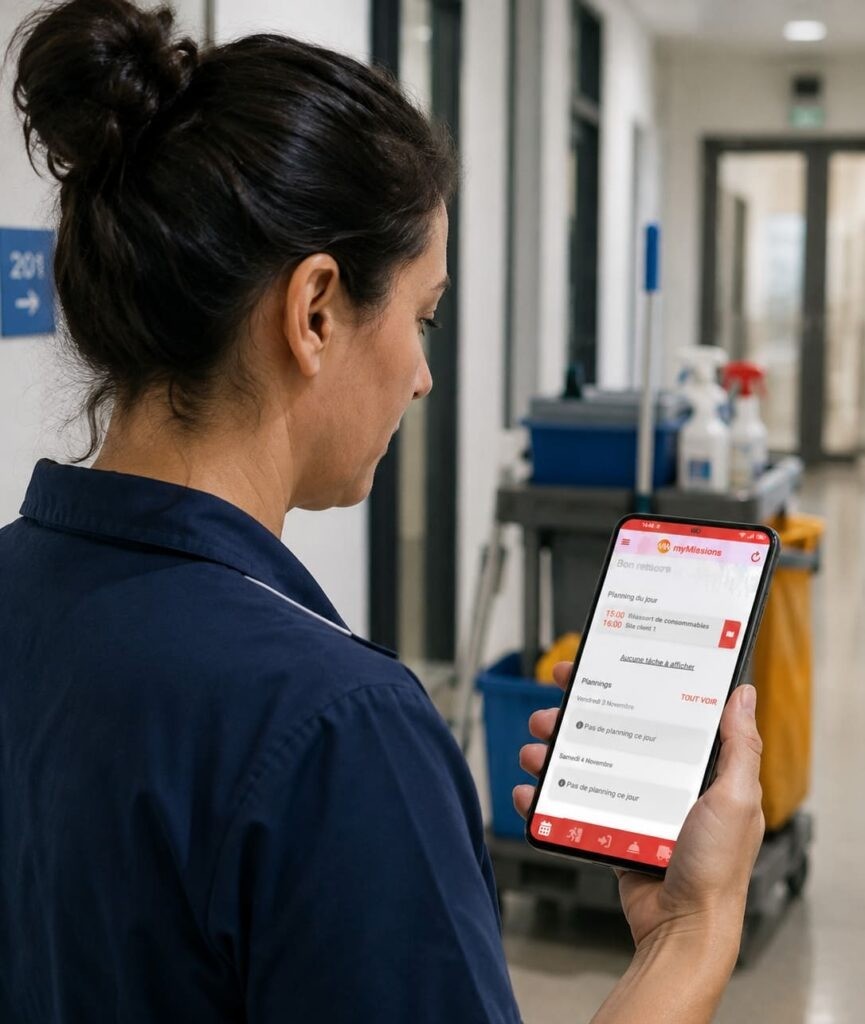
Utiliser des outils certifiés ISO 27001 ne peut qu’augmenter votre crédibilité auprès de vos clients. Les donneurs d’ordres veulent savoir ce qu’il advient de leurs informations et si leur prestataire est en capacité de maintenir son activité en cas d’incident. La certification démontre ce savoir-faire :
- Sécurité et protection des informations
- Maîtrise des risques d’intrusion
- Des audits de surveillance réguliers
- Une démarche d’amélioration continue